Как-то раз я гулял по переулкам и задворкам интернета и наткнулся на ресурс dns.lainlife.org. Вот, что гласит описание ресурса: «Здесь работают домены в зонах, которых нет в обычном интернете. Чтобы они открывались, пропишите наш DNS-сервер на своем устройстве.»
Затея мне показалась отличной: сервер не только обслуживает альтернативные TLD, но и предлагает получить необычное имя за простую процедуру регистрации. Но когда я начал всё настраивать, пришло осознание: «Кажется сертификат будет самоподписным. Мдя….»
Такой расклад меня не устроил, и я решил приступить к тестам у себя в локалке. Поднял центр сертификации и начал гонять его на протяжении нескольких дней. И вот когда всё было готово и моё чудо можно было бы вынести в мир, я вспомнил о принципе единоначалия. Через голову прыгать не хорошо, и я решил связаться с администрацией ресурса.
Ребята очень отзывчивые, идейные, добрые — и вот после нескольких коротких раундов переговоров они сделали свой собственный CA с ACME. Ура! Ура! Урааааа!
БЫСТРАЯ НАСТРОЙКА СЕРВЕРНОЙ ЧАСТИ
На сайте ребят всё подробно описано, но я кратенько пробегусь.
Заходим на ресурс dns.lainlife.org и регистрируемся.
Затем получаем желаемое имя и создаём A-запись, указывающую на наш IP.
(я регнул moscow.lain, как lain.moscow, но наоборот)
Далее настраиваем веб-сервер, я покажу на примере nginx, ибо дружу с ним давно. Создаём базовый конфиг:
server {
listen 80;
server_name moscow.lain;
access_log /var/log/nginx/lain.access.log main;
error_log /var/log/nginx/lain.error.log;
location / {
root /usr/share/nginx/moscow.lain;
index index.html index.htm;
}
}
Далее проверяем конфигурацию командой nginx -t и, если всё ок,
рестартуем сервис и идём получать сертификат.
Я получал при помощи certbot. Команда из официального руководства показалась мне избыточной,
и я использовал команду
certbot --server https://ca.lainlife.org/acme/acme/directory --register-unsafely-without-email
Появится интерактивный диалог, в котором вам предложат выбрать ваш VirtualHost/server, для которого вы хотите получить сертификат.
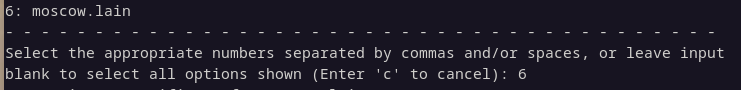
Я выбираю то, что мне нужно (6), и жмяю Enter. Далее начинается чудо: сертификат получается и конфиг правится сам, без рук. Чудеса автоматизации.
С серверной частью конец, идём к клиентской.
БЫСТРАЯ НАСТРОЙКА КЛИЕНТСКОЙ ЧАСТИ
Для начала нам нужно научить наш комп разрешать доменные имена, которые обслуживает IndieWebDNS. Можно просто указать IP (91.196.163.183) nameserver’а в настройках, но дома я использую dnsmasq, поэтому я просто добавил одну строчку в конфиг:
server=/bashkr/bluetooth/chipincos/chlb/guyconnect/iwak/iwdns/jopa/korbal/krev/lain/ldns/ll/miatoll/poco/sib/tyu/volg/wired/yakut/91.196.163.183
Скачиваем корневой сертификат по адресу https://dns.lainlife.org/iwdns-root.crt и добавляем скачанный файл в ваш браузер, у меня это Firefox. Там это делается через Настройки → Приватность и защита → Сертификаты → Управление сертификатами. В открывшемся меню «Импортировать» и выбираем файл сертификата.
Далее заходим по нашему адресу и проверяем.
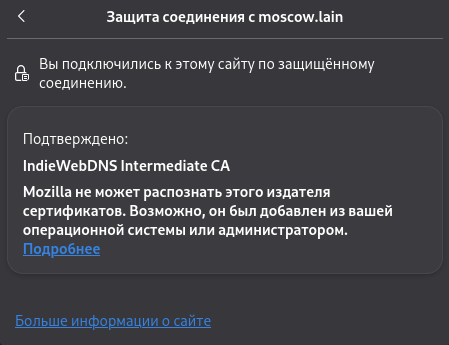
Вот и всё, всё готово. Быстро и просто.
ВЫВОДЫ
IndieWebDNS и их CA — отличная и здравая инициатива, которую, к сожалению, не все поймут. А ведь здорово, когда что-то зависит не от глобальных регистраторских ларьков и прочих контор.
Вот такие пироги, друзья. Не бойтесь экспериментировать, пробовать что-то новое и нестандартное. Любите Лэйн и своих близких, и всё будет хорошо. Доклад окончил!